среда, 5 ноября 2014 г.

Windows 7, dot1q и tagged port (trunk)

В гугле пишут, что если у тебя сетевуха intel, то она обязана уметь dot1q. Речь идет о Win7. Это прекрасно, но в моем ноуте стоит Realtek. Есть шансы и у этой сетевухи. Пообщавшись с человеком, который подружил винду с vlan на карте от Realtek, я понял, что ничего тут сложного нет. Всего-то нужна свежая версия драйвера и утилита Realtek Ethernet Diagnostic Utility.


Все достаточно легко нашлось на сайте Realtek. Обновил дрова, поставил утилиту, бутнул ноут по старой прывычке. Загрузился. Открываю утилиту.


Выбираю VLAN, жму add, указываю номер тега "3". Программа задумывается, перебирает свои пункты, в результате в сетевых подключениях у меня появляется интерфейс "Подключение по локальной сети 5" с надписью "сетевой кабель не подключен". В утилите не появилось никаких новых vlan. Список был все также пуст. При этом настоящий физический интерфейс потерял "поддержку tcp/ipv4", после чего я, естественно, отвалился от сетки. Я просто вернул обратно поддержку tcpip и опять попал в нативный vlan.. Да, забыл сказать, предварительно я настроил порт на коммутаторе в котором мне подается нативный vlan и vlan с номерами 3 и 8 с тегами.

среда, 8 октября 2014 г.

Базовые сервисы технологии MPLS

Хорошая обзорная статья по технологии MPLS.
Оригинал статьи - http://nag.ru/go/text/15448/

MPLS ATM интеграция.
MPLS QoS.
MPLS Traffic Engineering (TE).
  Traffic Engineering (TE).
  Fast Re Route (FRR).
MPLS L3 VPN.
MPLS L2 VPN.
  Point-to-Point VPN (AToM, EoMPLS).
  Multi-Point VPN (VPLS).
GMPLS.
Заключение.
Основным преимуществом MPLS считается ускорение скорости продвижения пакетов (IP) в ядре сети. Однако существуют и другие, не менее важные, приложения для этой технологии.
MPLS ATM интеграция.
Прежде всего, MPLS предоставляет дополнительную возможность соединения IP и ATM-сетей. Считается, что на сегодня это наилучший вариант консолидации сетевой инфраструктуры, содержащей ATM элементы. MPLS и ATM обычно рассматривают как дополняющие друг друга технологии. Возможность развернуть MPLS поверх ATM инфраструктуры практически дает вторую жизнь ATM.
MPLS QoS.
MPLS не определяет новую QoS архитектуру, а базируется на использовании широко известной и зарекомендовавшей себя на практике IP QoS парадигмы.
Для IP QoS определено две модели: IntServ и DiffServ.
IntServ определяет потоковый QoS и использует RSVP для сигнализации.
DiffServ использует маркировку пакетов на границе сети и дальнейшую обработку. Трафик разбивается на классы и в зависимости от этого обрабатывается механизмами ограничения, выравнивания и приоритезации.
MPLS QoS использует DiffServ подход, помещая необходимую маркировку в заголовке. Эквивалентом DSCP метки может являться трехбитовое Experimental поле в MPLS.
Кроме того, реализация TE в принципе может автоматически выполнять функции QoS.
MPLS Traffic Engineering (TE).
Traffic Engineering (TE).
Traffic Engineering (TE) – это возможность управления направлением прохождения трафика с целью выполнения определенных условий (резервирование каналов, распределение загрузки сети, балансировка и предотвращение перегрузок).
Обычные протоколы маршрутизации (IGP протоколы IS-IS, OSPF) предоставляют ограниченные возможности по управлению трафиком на основе метрик составляющих сеть линков.
Основной механизм TE в MPLS – использование однонаправленных туннелей (MPLS TE tunnel) для задания пути прохождения определенного трафика. Например, для одного вида трафика, например высокоприоритетного голосового можно проложить один путь через сеть, а для низкоприоритетного – другой. Так как туннели – однонаправленные, то обратный путь может быть совершенно другим.
Рисунок 1

пятница, 18 июля 2014 г.

ASA. Резервирование IPSec туннелей, RA VPN.

Итак, с чего бы начать повествование… Пожалуй, начну с того, как все было раньше и как развивалось. Я пришел в компанию-интегратор около двух лет назад. До этого в течении пяти лет я трудился у операторов ШПД и мобилников. Там я занимался магистральной сетью. Здесь же пришлось перейти на другой уровень - сетей предприятия. Если операторские сети характеризуются большим трафиком и кучей маршрутов, то сети предприятий - это интеллектуальные услуги с небольшим трафиком. Везде своя специфики, разные устройства.
Любой интегратор - контора проектная, где прибыль приносят исключительно проекты. Когда специалист занимается настройкой или проектированием по какому-либо проекту, оплата его труда идет из бюджета этого проекта. В компании есть внешние проекты - проекты, которые приносят деньги, и есть внутренние - такие как “Поддержка внутренней сетевой инфраструктуры” и т.д. Внутренние тоже требуют затрат труда, но руководители проектов не любят тратить бюджет вутренний, да и специалисты не любят внутренние проекты из-за того, что по ним час труда стоит меньше (эдакая мотивация заниматься внешними коммерческими проектами). Из вышесказанного можно сделать вывод, что внутренняя структура ИТ находится на уровне “чтобы работало”, но с минимальными затратами.
Когда я пришел в фирму, внутренняя сеть представляла собой классический пример SOHO (даже не SMB). Единственное, что отличало  её от домашней сети - наличие нескольких VLAN (DMZ, WLAN, LAN). На периметре стояла одинокая ASA 5505 с единственным каналом в интернет. На этой железке был поднят сервис Remote Access VPN на Cisco Anyconnect с авторизацией через LDAP. Нужно заметить, что был реализован и доступ через Clientless SSL VPN со всеми его фичами такими как split-tunnel, java-приложения (rdp, vnc, telnet/ssh).
Временами у провайдера случались аварии. И все бы ничего, если бы в один прекрасный день, это не произошло во время электронных торгов, а именно какой-то борьбы за тендер. Так встал вопрос о подключении второго провайдера и резервировании доступа в интернет. Подключили ещё один канал от другого оператора. Новый канал падал чаще, но, тем не менее, они все время падали в разное время.
  На ASA я реализовал автоматическое переключение с использованием IP SLA и Track. Пингуем гугловский публичный днс через основной канал. Если пинги не проходят, убираем статический маршрут “по-умолчанию” с наибольшей метрикой (по срабатывани. track). Остается маршрут постоянный с большей метрикой. Резервирование интернета есть.
 Прошло некоторое время, и у фирмы появился офис в другом городе. Вся инфраструктуара находится, соответственно, в основном офисе. Появилась новая задача - подключить офис к существующим ресурсам с минимальными затратами. Так появилась ещё одно ASA и IPSec site-to-site туннель. И всё шло хорошо до первого падения основного канала. Туннель не резервируется. На ASA основного офиса нет возможности построить два туннеля через разные интерфейсы на один IP адрес т.к. маршрут наружу для удаленного хоста идет только через один интерфейс. В момент падения туннели приходилось переделывать руками.
 Так получилось, что у меня оказалась одна свободная ASA 5505. Я решил задействовать её, переместив на нее резервный канал в интернет. В виду минимальных расходов на собственную инфраструктуру в ядре нашей сети нет коммутатора L3, поэтому пока не реализовано резервирования “шлюза по-умолчанию”, в связи с чем я решил включить вторую ASA в первую (ASA не поддерживает ни один из FHRP). При начилчии коммутатора L3 в ядре резервирование “шлюза по-умолчанию” делается на динамическом протоколе маршрутизации.

 Начальная схема:

пятница, 27 июня 2014 г.

IPTV через Mikrotik по DLNA

Началось все с того, что у меня сломалась домашняя IPTV приставка Aminet. Она была уже достаточно старенькая, HD каналы не умела показывать, поэтому у меня были мысли её заменить на какой-нибудь другой плеер. Незадолго до этого события я поменял домашний маршрутизатор с D-link Dir-300 на Mikrotik RouterBOARD 951G-2HnD.


четверг, 19 июня 2014 г.

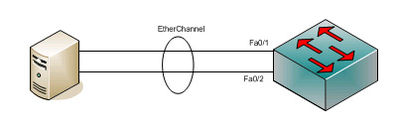
EtherChannel vs LACP vs PAgP

В конце есть статьи полезные ссылки.
Оригинал тут - http://advanxer.com/blog/2013/08/etherchannel-vs-lacp-vs-pagp/

Etherchannel
What is EtherChannel?
EtherChannel links formed when two or more links budled together for the purposes of aggregating available bandwidth and providing a measure of physical redundancy. Without EtherChannel, only one link will be available while the rest of the links will be disabled by STP, to prevent loop.
p/s# Etherchannel is a term normally used by Cisco, other vendors might calling this with a different term such as port trunking, trunking (do not confuse with cisco’s trunk port definition), bonding, teaming, aggregation etc

понедельник, 9 июня 2014 г.

Calalyst 4500 serial numbers

Чтобы получить подробную инфу по платам и их серийникам в 4500 и 6500 есть команда

Cat4507RE-Core-2#show idprom ?
  all           show all non-interface IDPROMs
  chassis       show IDPROM for chassis
  clock-module  show IDPROM for backplane clock module
  fan-tray      show IDPROM for system fan tray
  interface     show contents of gbic connected to this interface
  module        show IDPROM for module
  mux-buffer    show IDPROM for mux buffers
  power-supply  show IDPROM for power supply
  supervisor    show IDPROM for supervisor

show IDPROMs for chassis and supervisor

четверг, 22 мая 2014 г.

Ошибка PLATFORM_UCAST-4-PREFIX Catalsyt 3750

show platform tcam utilization
sh platform ip unicast counts
sh platform ip unicast failed route 

Тут подробно - http://www.anticisco.ru/forum/viewtopic.php?f=2&t=4836&view=previous

Тут же мимо ходом. Нашел процесс, который съедает весь цпу. HL3U bkgrd process. По нему нашел вот что - https://supportforums.cisco.com/discussion/11788206/hl3u-bkgrd-proce-high-cpu-usage-3750x-switch:
Hl3u bkgrd process - manages quite a few background tasks like
- Hardware Arp throttling house keeping tasks
- Retry adjs/Fib in case of an out of hardware resource condition
- proxy arp house keeping functions
- ICMP redirect processing
- TTL ICMP error generation in some conditions
- handling correct route forwarding in an output acl full condition
2) Check for ARP statictics under sh ip traffic.I dont have any access to the config of your device hence assuming.
could you check if "no ip arp incomplete enable" command dose the trick for you?
3) Also consider the bug mentioned by Alex thats a clean hit.