Показаны сообщения с ярлыком cisco. Показать все сообщения

пятница, 6 декабря 2024 г.

Cisco IOS, NXOS TCL config deploy with kron

 :~/config_ff$ cat tclsh_vlan1-noshu.tcl

ios_config "interface vlan1" "no shutdown"

:~/config_ff$ cat tclsh_vlan1-shu.tcl

ios_config "interface vlan1" "shutdown"

:~/config_ff$ 


CORE#dir

Directory of bootflash:/

73021  -rw-          40   Dec 6 2024 05:44:58 -05:00  tclsh_vlan1-shu.tcl

73022  -rw-          43   Dec 6 2024 05:45:04 -05:00  tclsh_vlan1-noshu.tcl


1700155392 bytes total (868392960 bytes free)

CORE#conf t

CORE(config)#kron policy-list test-run

CORE(config-kron-policy)#cli tclsh bootflash:/tclsh_vlan1-shu.tcl

CORE(config-kron-policy)#exit

CORE(config)#kron occurrence applychange at 6:35 oneshot 

CORE(config-kron-occurrence)#policy-list test-run

CORE(config-kron-occurrence)#end

CORE#show kron sch

Kron Occurrence Schedule

applychange inactive, will run once in 0 days 00:05:14 at 6 :35 on


CORE#sh run | b kron

kron occurrence applychange at 6:35 oneshot

 policy-list test-run

!

kron policy-list test-run

 cli tclsh bootflash:/tclsh_vlan1-shu.tcl

!

CORE#conf t

Enter configuration commands, one per line.  End with CNTL/Z.

CORE(config)#no kron occurrence applychange at 6:35 oneshot

CORE(config)#end

CORE#show kron sch


Useful links:

https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/ios_tcl/configuration/15-mt/ios-tcl-15-mt-book/nm-script-tcl.html

https://www.cisco.com/c/en/us/td/docs/switches/datacenter/nexus9000/sw/93x/progammability/guide/b-cisco-nexus-9000-series-nx-os-programmability-guide-93x/b-cisco-nexus-9000-series-nx-os-programmability-guide-93x_chapter_0100111.pdf

https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/cns/configuration/xe-16-6/cns-xe-16-6-book/cns-cmd-sched.pdf

четверг, 13 апреля 2023 г.

BGP conditional route injection in ASA

 I have found out one very suitable feature of the BGP. I was looking for how to inject more specific into the BGP domain and was really wondered I did not use this before. One remark here - it will not generate more specs of its own route (injected from another protocol for example). All the articles I have found were about routers but it also works with ASA firewalls too.

This is totally opposite what aggregate-address do. Now in my toolkit :)

Here is how to inject two /25 if you get /24 from the neighbor 10.42.1.1/

prefix-list UNAGGREGATED-PREFIXES seq 5 permit 10.43.1.0/25

prefix-list UNAGGREGATED-PREFIXES seq 10 permit 10.43.1.128/25

prefix-list R1-AGGREGATE seq 5 permit 10.43.1.0/24

prefix-list R1-SOURCE seq 5 permit 10.42.1.1/32


route-map PREFIX-INJECTIONS permit 10

 set ip address prefix-list UNAGGREGATED-PREFIXES


route-map AGGREGATED-ROUTE permit 10

 match ip address prefix-list R1-AGGREGATE

 match ip route-source prefix-list R1-SOURCE


router bgp 64517

address-family ipv4 unicast

bgp inject-map PREFIX-INJECTIONS exist-map AGGREGATED-ROUTE

пятница, 8 января 2021 г.

Legacy Cat 4500 QoS

 Once DIA bandwidth is out and ISP will increase it only in a month you should still bring services to users. Time to implement QoS. 


ip access-list extended ACL-LAN-to-LAN-GE3-7

 permit ip 10.0.0.0 0.255.255.255 10.0.0.0 0.255.255.255

 permit ip 10.0.0.0 0.255.255.255 172.16.0.0 0.15.255.255

 permit ip 192.168.0.0 0.0.255.255 172.16.0.0 0.15.255.255

 permit ip 10.0.0.0 0.255.255.255 192.168.0.0 0.0.255.255

 permit ip 192.168.0.0 0.0.255.255 192.168.0.0 0.0.255.255

 permit ip 192.168.0.0 0.0.255.255 10.0.0.0 0.255.255.255

ip access-list extended ACL-LAN-to-LAN-GE3-8

 permit ip 10.0.0.0 0.255.255.255 10.0.0.0 0.255.255.255

 permit ip 10.0.0.0 0.255.255.255 172.16.0.0 0.15.255.255

 permit ip 192.168.0.0 0.0.255.255 172.16.0.0 0.15.255.255

 permit ip 10.0.0.0 0.255.255.255 192.168.0.0 0.0.255.255

 permit ip 192.168.0.0 0.0.255.255 192.168.0.0 0.0.255.255

 permit ip 192.168.0.0 0.0.255.255 10.0.0.0 0.255.255.255

 permit ip 172.16.0.0 0.15.255.255 10.0.0.0 0.255.255.255

 permit ip 172.16.0.0 0.15.255.255 192.168.0.0 0.0.255.255

 permit ip 172.16.0.0 0.15.255.255 172.16.0.0 0.15.255.255


class-map match-all CM-PRIVATE-GE3-8

 match access-group name ACL-LAN-to-LAN-GE3-8

class-map match-all CM-PRIVATE-GE3-7

 match access-group name ACL-LAN-to-LAN-GE3-7

class-map match-all CM-VOICE

 match dscp ef


policy-map PM-GE3-8_1

 class CM-VOICE

  priority

  police cir percent 4 bc 33 ms

 class CM-PRIVATE-GE3-8

  bandwidth remaining percent 75

  queue-limit 2000 packets

    dbl

 class class-default

  bandwidth remaining percent 21

    dbl

policy-map PM-GE3-7_1

 class CM-VOICE

  priority

  police cir percent 4 bc 33 ms

 class CM-PRIVATE-GE3-7

  bandwidth remaining percent 75

  queue-limit 2000 packets

    dbl

 class class-default

  bandwidth remaining percent 21

    dbl


!

interface GigabitEthernet3/7

 description TO_VRF_GLOBAL

 no switchport

 bandwidth 97280

 ip vrf forwarding VRF-LAN

 ip address 10.60.5.49 255.255.255.240

 service-policy output PM-GE3-7_1

!

!

interface GigabitEthernet3/8

 description TO_VRF_LAN

 no switchport

 bandwidth 97280

 ip address 10.60.5.50 255.255.255.240

 service-policy output PM-GE3-8_1

end


https://www.ciscopress.com/articles/article.asp?p=2159353&seqNum=3

пятница, 3 апреля 2020 г.

Netflow config cisco catalyst 3850

Issue:
% Flow Record: Failed to field add: Failed to validate Unsetting Public:behaviour
% Flow Monitor: Failed to add monitor to interface: Unsupported key field "interface input" for ip traffic in Output direction

To avoid that use separate monitors for inbound and outbound monitors.


!
flow record FR-INPUT
 match ipv4 tos
 match ipv4 protocol
 match ipv4 source address
 match ipv4 destination address
 match transport source-port
 match transport destination-port
 match flow direction
 match interface input
 collect counter bytes long
 collect counter packets long
!
!
flow record FR-OUTPUT
 match ipv4 tos
 match ipv4 protocol
 match ipv4 source address
 match ipv4 destination address
 match transport source-port
 match transport destination-port
 match flow direction
 match interface output
 collect counter bytes long
 collect counter packets long
!
!
flow exporter EXPORT1
 destination 10.74.12.38
 source Vlan170
 transport udp 2055
!
!
flow monitor MONITOR-INPUT
 exporter EXPORT1
 cache timeout active 300
 record FR-INPUT
!
!
flow monitor MONITOR-OUTPUT
 exporter EXPORT1
 cache timeout active 300
 record FR-OUTPUT
!


vlan configuration 1,31,40,170,184,193-207,242
ip flow monitor MONITOR-INPUT input
ip flow monitor MONITOR-OUTPUT output
!

среда, 31 октября 2018 г.

IOS clear VTY session

Just reminder

Step 1:
Issue a 'show user' command to find out which connection is being used, and
take note of the address in the Location column.
   -------------------
   kriek#sh user
      Line     User      Host(s)                  Idle Location
   *  0 con 0             idle                 00:00:00
     66 vty 0             idle                 00:00:14 10.200.40.92
     -------------------
Step 2:
Issue 'show tcp brief' and look for the IP address you recorded in step 1,
in the Foreign location column. Take note of the first entry on that line, the TCB
value.
  -------------------
   kriek#sh tcp brief
   TCB             Local Address              Foreign Address
(state)   
   808E9EB4  10.200.40.37.23         10.200.40.92.11005     ESTAB
     -------------------
Step 3:
Using the TCB number recorded in Step 2, issue 'clear tcp tcb ###' where ###
is the TCB number.
      -------------------
      kriek#clear tcp tcb 808E9EB4
      -------------------

пятница, 18 ноября 2016 г.

GRE внутри IPSec между Mikrotik и Cisco

Медленно, но верно корпоративный сектор отказывается от маршрутизаторов Cisco в пользу устройств Mikrotik. В данном случае было решено ставить микроты в качестве шлюзов для филиалов.
Изначально вся сеть была построена на Cisco. Центральный маршрутизатор - Cisco 2800 серии, который собирается на себе кучу IPSec туннелей, по какой-то причине сделанных без VTI.
Так вот, лет через 10-15 филиальные цыски начали дохнуть. Ставить вместо них аналогичную железку дорого. Было принято решения закупать микроты RB951G-2HdD. После первой интеграции микрота в эту сеть мне хотелось сделать заметку о том, как подружить по GRE over IPsec (рассуждения на тему что же все таки over что можно почитать тут - http://linkmeup.ru/blog/50.html) микрот и sysko, но как-то не было времени. И вот подвернулась задачка, о которой хочу написать.
Был один узел в сети, у которого белый адрес остался жить на ADSL модеме в силу того, что там использовалось PPPoA, а не PPPoE. Был сделан NAT таким образом, что UDP 500 пролетал на внешний серый адрес роутера филиала. На хабе включен режим NAT-T. Работало это на карте шифрования, пакующей только юникаст трафик с одной сети в другую. В качестве пиров указаны внешние адреса. Упоминания о том, что внешним адресом филиального роутера является серый адрес нигде в конфиге не было.


понедельник, 4 апреля 2016 г.

Проект CCIE за год

Недавно стартовал очень интересны и полезный проект - CCIE за год http://ccie.linkmeup.ru/

Команда экспертов разработала план обучения и лабы. Мне кажется, это будет хорошей поддержкой для обучающихся самостоятельно. Попробую идти по расписанию.

четверг, 30 июля 2015 г.

Save WSA config via ftp using perl script

Простой способ автоматизировать резервирование файлов конфигурации - написать скрипт. В случае с Cisco IronPort S170 это хороший вариант т.к. встроенных возможностей по автоматической записи конфигов на сторонний хост я не нашел. Нужна линуксовая машина, где есть perl. На нее будем писать конфиги с WSA. На WSA поднят FTP сервер.

#! /usr/bin/perl -w

use Net::FTP;

chdir ("/home/cisco/wsa/configuration" or die "cannot change: $!\n");

$ftp = Net::FTP->new("10.5.32.2", Debug => 1, Passive => 1)
or die "Cannot connect to wsa: $@";

$ftp->login("admin", "password")
or die "Cannot login", $ftp->message;

$ftp->cwd("/configuration")
or die "Cannot change working directory ", $ftp->message;

$ftp->binary or die "Cannot set binary mode: $!";

@ls = $ftp->ls() or die "ls failed", $ftp->message;

foreach $i (@ls) {
        ($i1 = $i) =~ s/(\.\/)//;
        print "",$i1,"\n";
        $ftp->get($i1) or die "get failed ", $ftp->message;
}

$ftp->quit;

Не забываем добавить в cron

11 * * * * /home/cisco/wsa/ftp.pl


среда, 10 июня 2015 г.

How to save config using SNMPv3 via SCP

Создаём пользователя на linux хосте.
useradd -d /home/scp -m -s /bin/bash -c "only for scp" scp
pass 27iK4bUy32hLm87Eew4i

Ставим утилиту, чтобы пользователь мог использовать только scp.
apt-get install scponly
usermod -s /usr/bin/scponly scp

Настраиваем маршрутизатор.
access-list 77 permit 1.1.1.1
access-list 77 permit 2.2.2.2
access-list 77 permit 3.3.3.3

snmp-server group SNMP3GRP v3 priv write SNMP3_R access 77
snmp-server user snmpadm SNMP3GRP v3 auth md5 9LADO68h245s709qP18T priv aes 128 bOJwIi5UZi449fUyrJxZa access 77
snmp-server view SNMP3_R ccCopyTable.1 included
snmp-server view SNMP3_R 1.3.6.1.4.1.9.2.9.9.0 included

Добавим возможность удаленно бутить цыску.
snmp-server system-shutdown

Возвращаемся на линуксовую машину. Проверяем отвечает ли по SNMPv3 цыска.
snmpwalk -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122

К примеру, адрес линуксовой машины - 1.1.1.1

Так можно засейвить конфиг по scp:
snmpset -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122 1.3.6.1.4.1.9.9.96.1.1.1.1.2.15 i 4
snmpset -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122 1.3.6.1.4.1.9.9.96.1.1.1.1.3.15 i 4
snmpset -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122 1.3.6.1.4.1.9.9.96.1.1.1.1.4.15 i 1
snmpset -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122 1.3.6.1.4.1.9.9.96.1.1.1.1.5.15 a 1.1.1.1
snmpset -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122 1.3.6.1.4.1.9.9.96.1.1.1.1.6.15 s router_running-config
snmpset -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122 1.3.6.1.4.1.9.9.96.1.1.1.1.7.15 s "scpQr41ei4f09otuhh"
snmpset -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122 1.3.6.1.4.1.9.9.96.1.1.1.1.8.15 s "27iK4bUy32hLm87Eew4i"
snmpset -v 3 -a md5 -u snmpadm -A 9LADO68h245s709qP18T -l authPriv -x aes -X bOJwIi5UZi449fUyrJxZa 85.198.124.122 1.3.6.1.4.1.9.9.96.1.1.1.1.14.15 i 1

четверг, 21 мая 2015 г.

Match user by group from AD in ASA VPN

Группа в каталоге называется ASA_VPN. Все пользователи, находящиеся в этой группе должны проходить авторизацию на ASA при подключении AnyConnect VPN. 

На tunnel-group нужно повесть политику запрещающую доступ т.к. пользователи, не входящие в группу ASA_VPN попадут на политику tunnel-group или, в случае если для tuneel-group не установлена политика явно, попадут в политику "по умолчанию". Тем пользователям, которые находятся в ASA_VPN будет динамически присвоена политика CorpUsers (настроено в ldap attribute-map).

ldap attribute-map DOMAINNAME_DC
  map-name  memberOf Group-Policy
  map-value memberOf CN=ASA_VPN,OU=INET,OU=Service,OU=Users,OU=DOMAINNAME,DC=DOMAINNAME,DC=local CorpUsers

aaa-server LDAP_SRV_GRP (CORE) host 192.168.244.5
 ldap-base-dn OU=Users,OU=DOMAINNAME,DC=DOMAINNAME,DC=local
 ldap-attribute-map DOMAINNAME_DC

group-policy NOACCESS internal
group-policy NOACCESS attributes
 vpn-simultaneous-logins 0

group-policy CorpUsers attributes
 vpn-simultaneous-logins 3

tunnel-group Corp general-attributes
 default-group-policy NOACCESS  

пятница, 12 декабря 2014 г.

ASA Site-to-Site IPsec dual-ISP redundancy

Есть два офиса. В одном (главном) два аплика, в другом - один. В офисах стоят ASA 5505. Между ними IPSec Site-toSite tunnel. При падении основного канала нужно, чтобы туннель автоматически поднимался через резервный.


Схема в GNS3

На sw1 не обращайте внимания, он выведен в реальную сеть для управления фаерволами. Трафик идет через маршрутизаторы.

вторник, 18 ноября 2014 г.

Dual ISP enterprise (branch) cisco router, firewall (ASA)

Классическая задача для предприятий и малого бизнеса - настройка маршрутизатора с двумя каналами в интернет без использования динамических протоколов маршрутизации. Очень много информации на эту тему есть в сети. Решил и я сделать заметку.

Нужно дать пользователям интернет и опубликовать какой-либо сервис (например, RDP) наружу.

Основные затыки происходят тут:
- динамическая смена маршрута 0.0.0.0 0.0.0.0;
- настройка NAT для двух внешних интерфейсов;
- доступность опубликованного сервиса сразу через оба ISP.

Есть хороший пост на хабре - По просьбам трудящихся: Dual ISP на маршрутизаторах cisco без BGP и на сайте этого же автора более полная дока, с рассмотренным вариантом использования сразу двух ISP - Сергей Фёдоров "Подключение к 2 ISP с настройкой трекинговой маршрутизации и NAT.

Вот дока 2008 года с сайта cisco - http://www.cisco.com/c/en/us/support/docs/ip/network-address-translation-nat/100658-ios-nat-load-balancing-2isp.html.

Итак, нам нужно использовать IP SLA для решения первого пункта, ROUTE-MAP для решения второго и третьего.

Использую эти документы, я собрал схему в GNS3. В моем случае опубликован был сервис telnet. На внешних адресах (172.16.X.X) он светился в порту 10023, внутри шел на 192.168.1.2:23.


четверг, 6 ноября 2014 г.

Выпустить GNS3 в реальный мир tagged (trunk) портом

У меня возникла необходимость подключить GNS3 к физическим маршрутизаторам. В процессе изучения MPLS я проверял работу функционала bfd, который отказался работать внутри dynamips.
Для построения моей схемы мне нужно было не менее четырех интерфейсов. На моем ноуте только один сетевой порт под rj45. Очевидно, что нужно использовать dot1q. Откровенно говоря, раньше я не подключал сетку GNS к живой сети, но мне попадалась статейка о том, как это делается.

Тут проблем никаких не возникло. В GNS есть элемент "облако". Именно с помощью него можно подключиться к миру.

В настройках облака выбираем нужный ethernet-адаптер и делаем линк между элементами.


У меня реальная сетка - это 192.168.3.0 с шлюзом .1. Настраиваем интерфейс маршрутизатора, проверяем доступность интернетов.

среда, 8 октября 2014 г.

Базовые сервисы технологии MPLS

Хорошая обзорная статья по технологии MPLS.
Оригинал статьи - http://nag.ru/go/text/15448/

MPLS ATM интеграция.
MPLS QoS.
MPLS Traffic Engineering (TE).
  Traffic Engineering (TE).
  Fast Re Route (FRR).
MPLS L3 VPN.
MPLS L2 VPN.
  Point-to-Point VPN (AToM, EoMPLS).
  Multi-Point VPN (VPLS).
GMPLS.
Заключение.
Основным преимуществом MPLS считается ускорение скорости продвижения пакетов (IP) в ядре сети. Однако существуют и другие, не менее важные, приложения для этой технологии.
MPLS ATM интеграция.
Прежде всего, MPLS предоставляет дополнительную возможность соединения IP и ATM-сетей. Считается, что на сегодня это наилучший вариант консолидации сетевой инфраструктуры, содержащей ATM элементы. MPLS и ATM обычно рассматривают как дополняющие друг друга технологии. Возможность развернуть MPLS поверх ATM инфраструктуры практически дает вторую жизнь ATM.
MPLS QoS.
MPLS не определяет новую QoS архитектуру, а базируется на использовании широко известной и зарекомендовавшей себя на практике IP QoS парадигмы.
Для IP QoS определено две модели: IntServ и DiffServ.
IntServ определяет потоковый QoS и использует RSVP для сигнализации.
DiffServ использует маркировку пакетов на границе сети и дальнейшую обработку. Трафик разбивается на классы и в зависимости от этого обрабатывается механизмами ограничения, выравнивания и приоритезации.
MPLS QoS использует DiffServ подход, помещая необходимую маркировку в заголовке. Эквивалентом DSCP метки может являться трехбитовое Experimental поле в MPLS.
Кроме того, реализация TE в принципе может автоматически выполнять функции QoS.
MPLS Traffic Engineering (TE).
Traffic Engineering (TE).
Traffic Engineering (TE) – это возможность управления направлением прохождения трафика с целью выполнения определенных условий (резервирование каналов, распределение загрузки сети, балансировка и предотвращение перегрузок).
Обычные протоколы маршрутизации (IGP протоколы IS-IS, OSPF) предоставляют ограниченные возможности по управлению трафиком на основе метрик составляющих сеть линков.
Основной механизм TE в MPLS – использование однонаправленных туннелей (MPLS TE tunnel) для задания пути прохождения определенного трафика. Например, для одного вида трафика, например высокоприоритетного голосового можно проложить один путь через сеть, а для низкоприоритетного – другой. Так как туннели – однонаправленные, то обратный путь может быть совершенно другим.
Рисунок 1

пятница, 18 июля 2014 г.

ASA. Резервирование IPSec туннелей, RA VPN.

Итак, с чего бы начать повествование… Пожалуй, начну с того, как все было раньше и как развивалось. Я пришел в компанию-интегратор около двух лет назад. До этого в течении пяти лет я трудился у операторов ШПД и мобилников. Там я занимался магистральной сетью. Здесь же пришлось перейти на другой уровень - сетей предприятия. Если операторские сети характеризуются большим трафиком и кучей маршрутов, то сети предприятий - это интеллектуальные услуги с небольшим трафиком. Везде своя специфики, разные устройства.
Любой интегратор - контора проектная, где прибыль приносят исключительно проекты. Когда специалист занимается настройкой или проектированием по какому-либо проекту, оплата его труда идет из бюджета этого проекта. В компании есть внешние проекты - проекты, которые приносят деньги, и есть внутренние - такие как “Поддержка внутренней сетевой инфраструктуры” и т.д. Внутренние тоже требуют затрат труда, но руководители проектов не любят тратить бюджет вутренний, да и специалисты не любят внутренние проекты из-за того, что по ним час труда стоит меньше (эдакая мотивация заниматься внешними коммерческими проектами). Из вышесказанного можно сделать вывод, что внутренняя структура ИТ находится на уровне “чтобы работало”, но с минимальными затратами.
Когда я пришел в фирму, внутренняя сеть представляла собой классический пример SOHO (даже не SMB). Единственное, что отличало  её от домашней сети - наличие нескольких VLAN (DMZ, WLAN, LAN). На периметре стояла одинокая ASA 5505 с единственным каналом в интернет. На этой железке был поднят сервис Remote Access VPN на Cisco Anyconnect с авторизацией через LDAP. Нужно заметить, что был реализован и доступ через Clientless SSL VPN со всеми его фичами такими как split-tunnel, java-приложения (rdp, vnc, telnet/ssh).
Временами у провайдера случались аварии. И все бы ничего, если бы в один прекрасный день, это не произошло во время электронных торгов, а именно какой-то борьбы за тендер. Так встал вопрос о подключении второго провайдера и резервировании доступа в интернет. Подключили ещё один канал от другого оператора. Новый канал падал чаще, но, тем не менее, они все время падали в разное время.
  На ASA я реализовал автоматическое переключение с использованием IP SLA и Track. Пингуем гугловский публичный днс через основной канал. Если пинги не проходят, убираем статический маршрут “по-умолчанию” с наибольшей метрикой (по срабатывани. track). Остается маршрут постоянный с большей метрикой. Резервирование интернета есть.
 Прошло некоторое время, и у фирмы появился офис в другом городе. Вся инфраструктуара находится, соответственно, в основном офисе. Появилась новая задача - подключить офис к существующим ресурсам с минимальными затратами. Так появилась ещё одно ASA и IPSec site-to-site туннель. И всё шло хорошо до первого падения основного канала. Туннель не резервируется. На ASA основного офиса нет возможности построить два туннеля через разные интерфейсы на один IP адрес т.к. маршрут наружу для удаленного хоста идет только через один интерфейс. В момент падения туннели приходилось переделывать руками.
 Так получилось, что у меня оказалась одна свободная ASA 5505. Я решил задействовать её, переместив на нее резервный канал в интернет. В виду минимальных расходов на собственную инфраструктуру в ядре нашей сети нет коммутатора L3, поэтому пока не реализовано резервирования “шлюза по-умолчанию”, в связи с чем я решил включить вторую ASA в первую (ASA не поддерживает ни один из FHRP). При начилчии коммутатора L3 в ядре резервирование “шлюза по-умолчанию” делается на динамическом протоколе маршрутизации.

 Начальная схема:

четверг, 19 июня 2014 г.

EtherChannel vs LACP vs PAgP

В конце есть статьи полезные ссылки.
Оригинал тут - http://advanxer.com/blog/2013/08/etherchannel-vs-lacp-vs-pagp/

Etherchannel
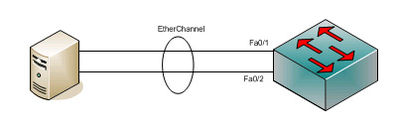
What is EtherChannel?
EtherChannel links formed when two or more links budled together for the purposes of aggregating available bandwidth and providing a measure of physical redundancy. Without EtherChannel, only one link will be available while the rest of the links will be disabled by STP, to prevent loop.
p/s# Etherchannel is a term normally used by Cisco, other vendors might calling this with a different term such as port trunking, trunking (do not confuse with cisco’s trunk port definition), bonding, teaming, aggregation etc

понедельник, 9 июня 2014 г.

Calalyst 4500 serial numbers

Чтобы получить подробную инфу по платам и их серийникам в 4500 и 6500 есть команда

Cat4507RE-Core-2#show idprom ?
  all           show all non-interface IDPROMs
  chassis       show IDPROM for chassis
  clock-module  show IDPROM for backplane clock module
  fan-tray      show IDPROM for system fan tray
  interface     show contents of gbic connected to this interface
  module        show IDPROM for module
  mux-buffer    show IDPROM for mux buffers
  power-supply  show IDPROM for power supply
  supervisor    show IDPROM for supervisor

show IDPROMs for chassis and supervisor

четверг, 22 мая 2014 г.

Ошибка PLATFORM_UCAST-4-PREFIX Catalsyt 3750

show platform tcam utilization
sh platform ip unicast counts
sh platform ip unicast failed route 

Тут подробно - http://www.anticisco.ru/forum/viewtopic.php?f=2&t=4836&view=previous

Тут же мимо ходом. Нашел процесс, который съедает весь цпу. HL3U bkgrd process. По нему нашел вот что - https://supportforums.cisco.com/discussion/11788206/hl3u-bkgrd-proce-high-cpu-usage-3750x-switch:
Hl3u bkgrd process - manages quite a few background tasks like
- Hardware Arp throttling house keeping tasks
- Retry adjs/Fib in case of an out of hardware resource condition
- proxy arp house keeping functions
- ICMP redirect processing
- TTL ICMP error generation in some conditions
- handling correct route forwarding in an output acl full condition
2) Check for ARP statictics under sh ip traffic.I dont have any access to the config of your device hence assuming.
could you check if "no ip arp incomplete enable" command dose the trick for you?
3) Also consider the bug mentioned by Alex thats a clean hit.

среда, 12 марта 2014 г.

Cisco IOS destination NAT from inside/outside

Это привычная всем трансляция "снаружи" или как её ещё называют "проброс портов" с внешнего адреса на внутренний хост. Указываем внешний адрес маршрутизатора 10.255.253.2 в браузере, попадаем на 80 порт хоста 10.10.1.213.
!
ip nat inside source static tcp 10.10.1.213 80 interface GigabitEthernet0/0.130 80 vrf WIFI-HEAD
!
А ниже трансляция с другой стороны. Допустим, у вас в сети есть какая-то DMZ, начинающаяся на периметре на ASA. На ней с внешнего интерфейса с адресом 86.115.124.10 транслируется порт 80 на хост 10.10.1.213. Для локальных юзеров сайт не доступен по внешнему этому адресу, а они хотят именно по нему ходить. Ниже строчка, транслирующая dst address с 86.115.124.10 на 10.10.1.213 и обратно т.е. юзеры видят пакеты, которые приходят им в ответ с адреса .10, хотя, на самом деле, они идут с адреса .213.
!
ip nat outside source static tcp 10.10.1.213 80 86.115.124.10 80 vrf WIFI-HEAD extendable
!
interface Integrated-Service-Engine1/0.11
 encapsulation dot1Q 11
 ip vrf forwarding WIFI-HEAD
 ip address 192.168.11.1 255.255.255.0
 ip helper-address 192.168.244.5
 ip nat inside
 ip virtual-reassembly in
!
interface GigabitEthernet0/0.130
 encapsulation dot1Q 130
 ip vrf forwarding WIFI-HEAD
 ip address 10.255.253.2 255.255.255.0
 ip nat outside
 ip virtual-reassembly in
!

четверг, 26 декабря 2013 г.

EEM, IP SLA, TRACK, VERIFY-REACHABILITY in Catalyst 4500

Нужно часть трафика перекинуть на прокси-сервер. Если сервер падает, нужно пускать трафик мимо него. В ядре стоит коммутатор Catalyst 4900M  с лицензией IP Services. Несмотря на лицензию, функционал EEM и PBR на коммутаторах урезан. В EEM нельзя привязать событие к track, в route-map при установке next-hop нельзя проверять доступность, используя IP SLA. Для себя решил это, находя соответствие определенному шаблону в syslog.

!
interface Vlan31
 ip address 10.6.100.50 255.255.255.252
!
interface Port-channel11
 ip address 10.6.100.1 255.255.255.252
 ip policy route-map PBR
!
ip access-list extended USERS-SUBNETS
 permit ip host 10.6.112.101 any
 permit ip host 10.6.112.85 any
 permit ip host 10.6.13.12 any
!
ip sla 12
 icmp-echo 10.6.100.49 source-interface Vlan31
 threshold 3000
 frequency 10
ip sla schedule 12 life forever start-time now
!
track 12 ip sla 12
 delay down 30
!
route-map PBR permit 10
 match ip address USERS-SUBNETS
 set ip next-hop 10.6.100.49
route-map PBR deny 100
!
event manager applet KERIO-UP
 event syslog pattern "%TRACKING-5-STATE: 12 ip sla 12 state Down->Up"
 action 1.0 syslog msg "KERIO-UP"
 action 2.0 cli command "enable"
 action 3.0 cli command "config t"
 action 3.2 cli command "interface Port-channel11"
 action 3.3 cli command "ip policy route-map PBR"
 action 3.4 cli command "exit"
event manager applet KERIODOWN
 event syslog pattern "%TRACKING-5-STATE: 12 ip sla 12 state Up->Down"
 action 1.0 syslog msg "KERIO-DOWN"
 action 2.0 cli command "enable"
 action 3.0 cli command "config t"
 action 3.2 cli command "interface Port-channel11"
 action 3.3 cli command "no ip policy route-map PBR"
 action 3.4 cli command "exit"
!